Mithilfe von SecureOT-Funktionen können Maschinenbauer Schwachstellen identifizieren, die Cybersicherheitslage dokumentieren und die Compliance-Bereitschaft während des gesamten Maschinenlebenszyklus unterstützen
MILWAUKEE, 29. Oktober 2026 /PRNewswire/ -- Rockwell Automation, Inc. (NYSE: ROK), das weltweit größte Unternehmen für industrielle Automatisierung und digitale Transformation, hat heute die Einführung neuer SecureOTTM-Cybersicherheitsfunktionen bekannt gegeben. Diese unterstützen Maschinen- und Anlagenbauer (Original Equipment Manufacturers, OEMs) dabei, Compliance-Maßnahmen zu vereinfachen, Secure-by-Design-Praktiken zu fördern und Cybersicherheitsrisiken während des gesamten Lebenszyklus von Maschinen besser zu managen.
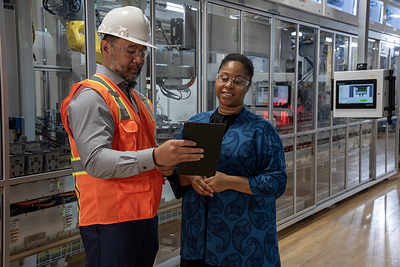
Vorschriften zur Cybersicherheit wie der Cyber Resilience Act (CRA) und die EU-Maschinenverordnung nähern sich den entscheidenden Fristen für deren Einhaltung in den Jahren 2026 und 2027. Durch diese Vorgaben ändern sich die Anforderungen für Maschinenbauer. OEMs stehen zunehmend unter Druck, ihre Cybersicherheitsbereitschaft nachzuweisen, eine detaillierte Dokumentation zu pflegen und fortlaufenden Support für die eingesetzten Anlagen bereitzustellen. Wie die Ergebnisse des „OEM Advantage Playbook" von Rockwell zeigen, ist dieser Druck auf dem gesamten Markt zu spüren: Fast zwei von fünf OEMs setzen sich bereits mit sich ändernden Compliance-Anforderungen auseinander, während 63 % davon ausgehen, dass die Cyberrisiken fortbestehen werden. Trotzdem fehlt vielen die Transparenz darüber, wie gut sie aktuell vorbereitet sind und welche Schritte erforderlich sind, um bestehende Lücken zu schließen. Die SecureOT-Funktionen von Rockwell tragen dazu bei, diese Herausforderungen zu bewältigen. Sie statten OEMs mit einem proaktiven Cybersicherheitsmanagement aus und machen die Einhaltung gesetzlicher Vorschriften zu einem leichter wiederholbaren und skalierbaren Prozess.
Rockwell erweiterte SecureOT um OEM-bezogene Funktionen, um Maschinenbauer bei der Bewältigung der sich wandelnden Anforderungen zu unterstützen. Sie umfassen u. a. Cybersicherheitsbewertungen, Beratungsdienstleistungen, Transparenz auf Maschinenebene, Schwachstellenidentifizierung und Compliance-Berichte. Diese auf der SecureOTTM-Plattform basierenden Funktionen ermöglichen es Unternehmen, Schwachstellen zu identifizieren, die Cybersicherheitslage zu dokumentieren und die Einhaltung gesetzlicher Vorschriften während des gesamten Maschinenlebenszyklus zu unterstützen.
Durch die Kombination von Technologie, Dienstleistungen und Expertise im Bereich der industriellen Cybersicherheit hilft SecureOT OEMs dabei, von reaktiven Compliance-Aktivitäten zu einem proaktiveren und skalierbareren Ansatz für das Management von Cybersicherheitsrisiken überzugehen. Zu den wichtigsten Funktionen gehören:
„OEMs stehen unter beispiellosem Druck, ihre Cybersicherheitsbereitschaft unter Beweis zu stellen und gleichzeitig weiterhin innovativ zu sein und qualitativ hochwertige Maschinen termingerecht zu liefern", sagt Rick Kaun, Global Director of Cybersecurity Services bei Rockwell Automation. „Durch die Kombination der SecureOT-Technologie, Beratungsdienstleistungen und der Industrieexpertise von Rockwell Automation helfen wir OEMs, Cybersicherheit zu einem strategischen Geschäftsvorteil zu machen, statt sie als reine Compliance-Übung zu betrachten."
Nähere Informationen über SecureOT und darüber, wie Rockwell Maschinenbauer bei der Erfüllung sich wandelnder Cybersicherheitsanforderungen unterstützt, erhalten Sie hier.
Häufig gestellte Fragen:
Wie unterstützt SecureOT OEMs dabei, die Cybersicherheitsbereitschaft zu stärken?
Mithilfe von SecureOT können OEMs die Cybersicherheitsbereitschaft bewerten, Schwachstellen identifizieren, die Cybersicherheitslage von Maschinen dokumentieren und die Einhaltung von Vorgaben während des gesamten Lebenszyklus der Maschine unterstützen. Durch die Kombination von Cybersicherheitsbewertungen, Beratungsdienstleistungen und den Funktionen der SecureOT-Plattform erhalten OEMs einen besseren Einblick in die Cybersicherheitsrisiken und können gleichzeitig Secure-by-Design-Praktiken implementieren.
Wie kann SecureOT OEMs dabei unterstützen, sich auf die Einhaltung von Vorschriften wie dem Cyber Resilience Act und der EU-Maschinenverordnung vorzubereiten?
Mithilfe der SecureOT-Plattform erhalten OEMs Einblick in die Cybersicherheitsrisiken von Maschinen. Gleichzeitig wird ein Secure-by-Design-Ansatz während des gesamten Produktlebenszyklus unterstützt. Dieses Tool minimiert den Engineering-Aufwand und das Risiko bei der Erfüllung der Compliance und vereinfacht gleichzeitig den für die Vorgaben notwendigen Dokumentationsprozess.
Was zeichnet den Cybersicherheitsansatz von Rockwell Automation für OEMs aus?
Rockwell Automation kombiniert Know-how im Bereich der industriellen Automatisierung, OT-Cybersicherheitstechnologie, Assessments, Beratungsdienstleistungen und Transparenz auf Maschinenebene in einem einheitlichen Ansatz. Dies hilft OEMs, skalierbare Cybersicherheitsprogramme zu etablieren, die die Entwicklung nach dem Secure-by-Design-Prinzip, fortlaufendes Schwachstellenmanagement, Compliance-Dokumentation und Support über den Maschinenlebenszyklus hinweg unterstützen.
Über Rockwell Automation
Rockwell Automation, Inc. (NYSE: ROK) ist ein weltweit führender Anbieter für industrielle Automation und digitalen Wandel. Wir verbinden die Kreativität von Menschen mit der Leistungsfähigkeit von Technologie, um die Grenzen des menschlich Möglichen zu verschieben und die Welt produktiver und nachhaltiger zu gestalten. Der Firmensitz von Rockwell Automation befindet sich in Milwaukee, Wisconsin, USA. Rockwell Automation beschäftigt etwa 26 000 Mitarbeiter, die Kunden in mehr als 100 Ländern zur Seite stehen (Stand: Ende Fiskaljahr 2025). Weitere Informationen zur Umsetzung des Connected Enterprise® in Industrieunternehmen finden Sie unter www.rockwellautomation.com.
 View original content to download multimedia:https://www.prnewswire.com/news-releases/rockwell-automation-fuhrt-secureot-funktionen-ein-um-oems-bei-der-einhaltung-neuer-cybersicherheitsvorschriften-zu-unterstutzen-302922873.html

Mit einem Gottesdienst und einer Abschlusspressekonferenz endet an diesem Donnerstag in Fulda die Herbstvollversammlung der Deutschen Bischofskonferenz. Unter der Leitung ihres neuen Vorsitzenden, des Münsteraner Bischofs Heiner Wilmer, haben die katholischen Bischöfe seit Montag eine Vielzahl gesellschafts- und kirchenpolitischer Themen beraten. Auf der Agenda standen Fragen der demokratischen Kultur in Deutschland, die Aufarbeitung sexuellen Missbrauchs, ethische Konfliktfelder wie Leihmutterschaft sowie der Umgang mit neuer Technologie wie Künstlicher Intelligenz. Hinzu kamen innerkirchliche Schwerpunkte wie die Entwicklung der Erwachsenentaufen, die Mitwirkung von Laien und der Einsatz in sozialen Medien.
Deutlich positionierten sich die Bischöfe zum politischen Klima im Land. Wilmer warnte mit Blick auf eine mögliche Regierungsbeteiligung der AfD in Sachsen-Anhalt vor einem „Paradigmenwechsel“. Die Partei stelle die Grundwerte des gesellschaftlichen Zusammenlebens infrage und wolle „ein anderes Deutschland“, sagte der Vorsitzende zum Abschluss der Beratungen. Besonders kritisch sehen die Bischöfe, dass einige Positionen der AfD aus ihrer Sicht mit dem christlichen Glauben und dem zugrunde liegenden Gottes- und Menschenbild nicht vereinbar seien.
Der DBK-Vorsitzende stellte sich demonstrativ hinter den Magdeburger Bischof Gerhard Feige und das Bistum Magdeburg, vor allem mit Blick auf Spekulationen über mögliche Folgen einer AfD-geführten Landesregierung. Diskutiert wird in diesem Zusammenhang, ob etwa der Einzug der Kirchensteuer zur Disposition stehen könnte. Die Kirche müsse „mit allem rechnen“ und stelle sich so auf, „dass wenn große Erschütterungen kommen sollten, wir gewappnet sind“, betonte Wilmer. Es dürfe nicht sein, dass ein Bistum durch politische Weichenstellungen im Nachteil sei.
Die Bischöfe sehen sich zugleich mit einem Stimmungsumschwung in Teilen ihrer eigenen Basis konfrontiert. Nach Aussage Wilm ers ist es „erschreckend“, wenn rund 30 Prozent der Katholikinnen und Katholiken in Ostdeutschland die AfD wählen, die in Sachsen-Anhalt als gesichert rechtsextrem eingestuft ist. Als Antwort auf wachsenden Antisemitismus und gesellschaftliche Polarisierung verweist die Bischofskonferenz auf die jüdisch-christliche Tradition, auf Menschenwürde und Solidarität. Auftrag der Kirche sei es, mit den Menschen zu reden, ihnen zuzuhören und so den gesellschaftlichen Zusammenhalt zu stärken.
Neben der politischen Lage blieb die Kirche bei der Vollversammlung auch mit eigenen Reform- und Krisenthemen befasst. Die Bischöfe berieten über weitere Schritte bei der Aufarbeitung von sexuellem Missbrauch und diskutierten, wie Laien stärker an Entscheidungsprozessen beteiligt werden können. Zudem rückten neue Handlungsfelder in den Blick: Die wachsende Bedeutung von Social Media und der Einsatz Künstlicher Intelligenz in Pastoral und Verwaltung werfen für die Kirche Fragen nach Verantwortung, Transparenz und ethischen Leitplanken auf. Die Beschlüsse und Leitlinien der Konferenz sollen in den kommenden Monaten in den Diözesen konkretisiert werden.